



GLEIF e DirectTrust stanno sviluppando un framework pratico per l'identità organizzativa verificabile nel settore sanitario statunitense
Come può un ospedale essere certo di quale organizzazione si celi dietro un sistema digitale che richiede informazioni? E come può verificare che un medico, un dipendente o un'applicazione automatizzata stia realmente agendo per conto dell'organizzazione che dichiara di rappresentare?
Queste domande diventano sempre più importanti man mano che ospedali, laboratori, assicuratori e organizzazioni sanitarie scambiano un numero crescente di informazioni attraverso sistemi digitali.
Il 19 ottobre 2026, la Global Legal Entity Identifier Foundation (GLEIF) e DirectTrust, un'organizzazione statunitense specializzata nella fiducia digitale in ambito sanitario, hanno annunciato una partnership per promuovere l'identità organizzativa verificabile nel settore sanitario statunitense.
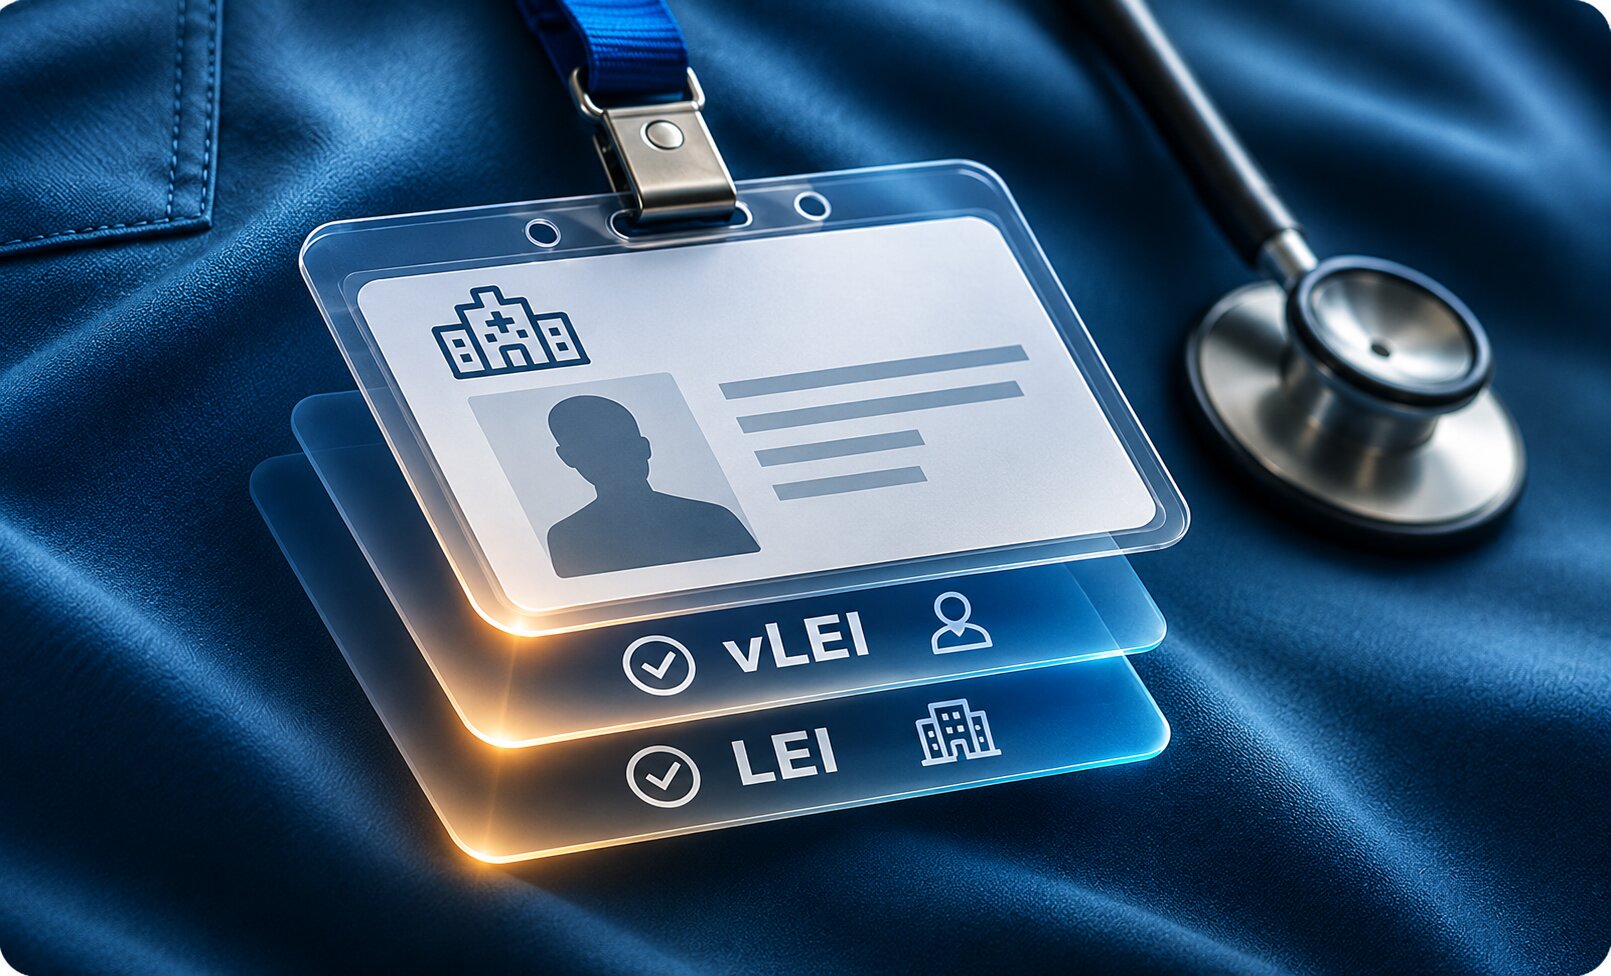
Al centro dell'iniziativa ci sono il Legal Entity Identifier (LEI) e la sua controparte digitale, il vLEI verificabile.
La partnership va oltre il semplice dibattito sull'utilità dei LEI in ambito sanitario. I partner hanno individuato applicazioni specifiche, dalla verifica delle organizzazioni sanitarie e dell'autorità delegata, all'uso di credenziali digitali nelle connessioni API e nelle transazioni automatizzate.
Di conseguenza, l'iniziativa segna un passo significativo verso l'estensione del ruolo del LEI oltre i servizi finanziari.
Il settore sanitario ha già degli identificatori. Perché serve un altro approccio?
Il sistema sanitario statunitense si basa su diversi sistemi di identificazione. Uno dei più noti è il National Provider Identifier (NPI), uno standard che identifica i fornitori di servizi sanitari nelle transazioni amministrative e finanziarie.
Tuttavia, avere un identificatore non risolve ogni domanda relativa all'identità di un'organizzazione o a chi possa agire per suo conto.
Le organizzazioni sanitarie hanno spesso strutture complesse. Ad esempio, un ospedale può far parte di un gruppo più ampio, operare in più sedi, esternalizzare i servizi di laboratorio e collegare i propri sistemi a fornitori tecnologici esterni.
Il fornitore sanitario, il luogo in cui viene erogata l'assistenza e l'entità giuridica responsabile del servizio non sono necessariamente la stessa cosa.
Quando due sistemi comunicano, sorgono diverse domande. Quale entità giuridica si trova dietro la transazione? Qualcuno ne ha verificato l'identità? Chi sta agendo per suo conto e quale autorità possiede?
Gli identificatori sanitari esistenti non forniscono un'unica risposta a tutte queste domande. Ad esempio, un NPI identifica un fornitore sanitario, ma non stabilisce necessariamente con precisione l'entità giuridica dietro una specifica operazione sanitaria. Questo crea un'esigenza pratica di un metodo complementare per verificare l'identità organizzativa.
DirectTrust ha affrontato questa sfida alla conferenza sanitaria ViVE 2026, tenutasi a febbraio, durante una sessione intitolata “No Identity, No Interop”. La discussione ha esplorato come l'identità organizzativa verificabile potrebbe integrare gli identificatori esistenti, incluso il possibile ruolo di LEI e vLEI.
Nell'ottobre 2026, GLEIF e DirectTrust hanno annunciato la loro partnership per sviluppare ulteriormente questo approccio.
Quattro ambiti pratici in cui LEI e vLEI potrebbero fare la differenza
La partnership tra GLEIF e DirectTrust individua quattro ambiti per l'applicazione dell'identità organizzativa verificabile in sanità.
1. Verificare le organizzazioni sanitarie
Un LEI fornisce un identificatore riconosciuto a livello globale collegato a informazioni di riferimento su un'entità giuridica.
Nelle transazioni sanitarie elettroniche, questo può aiutare i partecipanti a stabilire quale organizzazione si trova dietro un'interazione, senza dover più fare affidamento esclusivamente su elenchi separati o accordi bilaterali.
2. Collegare persone e sistemi digitali a organizzazioni responsabili
Le persone non sono le uniche a dare avvio alle transazioni sanitarie. Anche applicazioni software, sistemi automatizzati e strumenti sempre più abilitati dall'AI scambiano informazioni e avviano richieste.
L'iniziativa mira ad aiutare i partecipanti a stabilire quale organizzazione verificata sia responsabile di queste interazioni.
3. Dimostrare ruoli organizzativi e autorità delegata
Un vLEI estende l'identità verificata di un'organizzazione in credenziali digitali che i partecipanti possono verificare crittograficamente.
Ad esempio, un rappresentante autorizzato di un ospedale potrebbe presentare una credenziale che dimostra il suo legame con l'ospedale e il suo ruolo organizzativo definito. L'approccio proposto copre anche i permessi e le finalità specifiche del settore sanitario, aiutando gli altri partecipanti a verificare non solo l'organizzazione coinvolta, ma anche l'autorità associata a una particolare interazione.
4. Utilizzare le credenziali nelle transazioni digitali quotidiane
Le applicazioni previste includono messaggistica sicura, connessioni API e flussi di lavoro automatizzati.
Questo è rilevante perché una quota crescente dello scambio di informazioni sanitarie avviene direttamente tra sistemi, spesso senza che una persona esamini ogni singola transazione.
Di conseguenza, un approccio comune all'identità verificabile potrebbe ridurre la necessità per ogni organizzazione di costruire controlli di identità separati per ciascun nuovo partner.
Nel loro insieme, questi casi d'uso mostrano la direzione pratica dell'iniziativa. L'obiettivo non è semplicemente assegnare un altro identificatore alle organizzazioni sanitarie. I partner vogliono invece rendere l'identità organizzativa verificata utile nelle transazioni digitali che tali organizzazioni svolgono ogni giorno.
Come GLEIF e DirectTrust intendono mettere in pratica il modello
Una parte importante della partnership è lo sviluppo di un nuovo modello di Qualification Agent.
Nell'ambito del framework vLEI esistente, i Qualified vLEI Issuers (QVI) rilasciano le credenziali digitali. Queste organizzazioni devono completare il processo di qualificazione di GLEIF prima di poter rilasciare credenziali.
GLEIF mantiene già un elenco pubblico degli emittenti vLEI qualificati. Questo dimostra che l'ecosistema di credenziali sottostante è già consolidato.
Il nuovo modello mira ad aiutare questo ecosistema a espandersi in settori che dispongono già di reti di certificazione e accreditamento.
Secondo la struttura proposta, GLEIF qualificherebbe i Qualification Agent. Questi agenti potrebbero quindi qualificare gli emittenti vLEI all'interno delle proprie reti. GLEIF supervisionerebbe i Qualification Agent, mentre ciascun agente monitorerebbe gli emittenti da esso qualificati.
DirectTrust porta la propria esperienza nell'accreditamento sanitario, nella certificazione e nella garanzia dell'identità digitale. GLEIF, da parte sua, contribuisce con il framework internazionale per l'identità organizzativa e con la struttura di governance alla base del vLEI.
I partner stanno sviluppando i requisiti di qualificazione, governance e supervisione per questo modello proposto. Si prevede che DirectTrust richieda la qualifica di Qualification Agent, previo completamento del relativo processo. Il nuovo framework intende integrare gli accordi di qualificazione esistenti, non sostituirli.
Questo è un aspetto significativo della vicenda. I partner non si limitano a proporre una soluzione tecnica, ma stanno anche lavorando a un modo per introdurla attraverso organizzazioni e reti di fiducia già attive nel settore sanitario.
In pratica, questo potrebbe facilitare l'adozione rispetto a richiedere a ogni organizzazione sanitaria di costruire da zero un accordo di fiducia completamente nuovo.
L'identità verificata non equivale all'accesso ai dati dei pazienti
Esiste una distinzione importante tra dimostrare il ruolo organizzativo di qualcuno e concedere l'accesso alle informazioni mediche.
Una credenziale digitale potrebbe confermare che una persona è un rappresentante autorizzato di un determinato ospedale. Tuttavia, ciò non le conferisce automaticamente il permesso di consultare la cartella clinica di un paziente.
L'accesso alle informazioni sanitarie dipende sempre dalle leggi in materia sanitaria, dal rapporto tra paziente e fornitore e dalle regole di accesso del sistema informativo in questione.
La distinzione è chiara.
Un LEI identifica l'entità giuridica. Un vLEI può aiutare a verificare l'identità e il ruolo organizzativo di chi agisce per suo conto. Sono i controlli di autorizzazione separati a dover ancora stabilire se quella persona possa accedere ai dati del paziente.
È proprio qui che risiede il potenziale valore del vLEI. Non deve sostituire i sistemi di sicurezza sanitaria esistenti, ma può fornire a tali sistemi una base verificabile per stabilire chi sta agendo e quale organizzazione rappresenta.
L'Europa affronta una sfida simile
L'esigenza di un'identità digitale affidabile non riguarda solo il settore sanitario statunitense.
L'Unione Europea sta sviluppando lo Spazio europeo dei dati sanitari (EHDS), un framework destinato a migliorare l'accesso e lo scambio dei dati sanitari elettronici.
Attraverso MyHealth@EU, i paesi partecipanti già scambiano alcuni tipi di informazioni sanitarie a livello transfrontaliero, comprese le ricette elettroniche e le sintesi del paziente.
L'UE ha inoltre introdotto regole più specifiche per la verifica dell'identità.
Nel settembre 2026, la Commissione europea ha adottato il Regolamento di esecuzione (UE) 2026/2099, che stabilisce i requisiti per l'identificazione e l'autenticazione interoperabile e transfrontaliera di pazienti, professionisti sanitari e fornitori di assistenza sanitaria.
Il regolamento è entrato in vigore nell'ottobre 2026 e si applica generalmente dal 26 marzo 2027. Alcune disposizioni, tra cui quelle relative all'uso dei Portafogli europei di identità digitale, si applicano dal 26 marzo 2029.
Stati Uniti ed Europa stanno quindi affrontando questioni correlate. Come possono le organizzazioni e le persone stabilire in modo affidabile la propria identità quando le informazioni sanitarie si spostano tra sistemi e istituzioni diverse?
Tuttavia, i loro approcci sono differenti.
L'Europa sta costruendo l'interoperabilità intorno ai sistemi nazionali di identità e all'infrastruttura transfrontaliera dei dati sanitari. L'iniziativa statunitense che coinvolge GLEIF e DirectTrust, invece, esplora un modello basato sull'identità organizzativa e sulle credenziali di ruolo verificabili a livello internazionale.
L'EHDS non richiede alle organizzazioni sanitarie di utilizzare LEI o vLEI.
Ciò nonostante, il parallelo è rivelatore. Entrambi gli sviluppi riflettono una crescente consapevolezza che scambiare informazioni sanitarie in modo sicuro richiede più di semplici connessioni tecniche protette. Anche l'identità e l'autorità di chi partecipa allo scambio devono essere affidabili.
La sanità potrebbe diventare il prossimo grande settore per il LEI?
La partnership tra GLEIF e DirectTrust è degna di nota ben oltre il settore sanitario.
Il LEI è noto soprattutto per il suo ruolo nei mercati finanziari, dove supporta l'identificazione delle entità giuridiche e la segnalazione normativa. In ambito sanitario, tuttavia, l'applicazione proposta è diversa.
La domanda centrale è come verificare organizzazioni, persone e sistemi digitali coinvolti nello scambio quotidiano di informazioni.
Questo diventa particolarmente rilevante man mano che i flussi di lavoro automatizzati e gli agenti AI assumono un numero crescente di compiti.
Ad esempio, se un agente software richiede informazioni o avvia una transazione per conto di un'organizzazione sanitaria, il sistema ricevente ha bisogno di un metodo affidabile per stabilire quale organizzazione vi sia dietro e quale autorità quest'ultima abbia delegato.
L'iniziativa di GLEIF e DirectTrust collega questa sfida a un framework di identità internazionale già esistente.
Il prossimo banco di prova sarà trasformare il modello di qualificazione proposto in implementazioni concrete con organizzazioni sanitarie e fornitori tecnologici. L'annuncio di ottobre non stabilisce che progetti pilota ospedalieri basati su vLEI siano già operativi. Tuttavia, individua applicazioni concrete e un percorso per metterle in pratica.
C'è anche una lezione più ampia da trarre.
Il settore sanitario non ha necessariamente bisogno di un altro sistema di identificazione isolato. Ha bisogno di modi migliori per stabilire la fiducia tra organizzazioni, persone e piattaforme tecnologiche che già utilizzano sistemi diversi.
Ed è proprio qui che un'identità organizzativa verificabile a livello internazionale potrebbe rivelarsi preziosa.
Il settore sanitario statunitense potrebbe diventare uno dei test più importanti del vLEI nel mondo reale, al di là dei servizi finanziari. La domanda non è più se l'identità organizzativa verificata possa essere utile in sanità, ma se GLEIF e DirectTrust riusciranno a trasformare il loro modello proposto in qualcosa che le organizzazioni sanitarie utilizzino ogni giorno.